
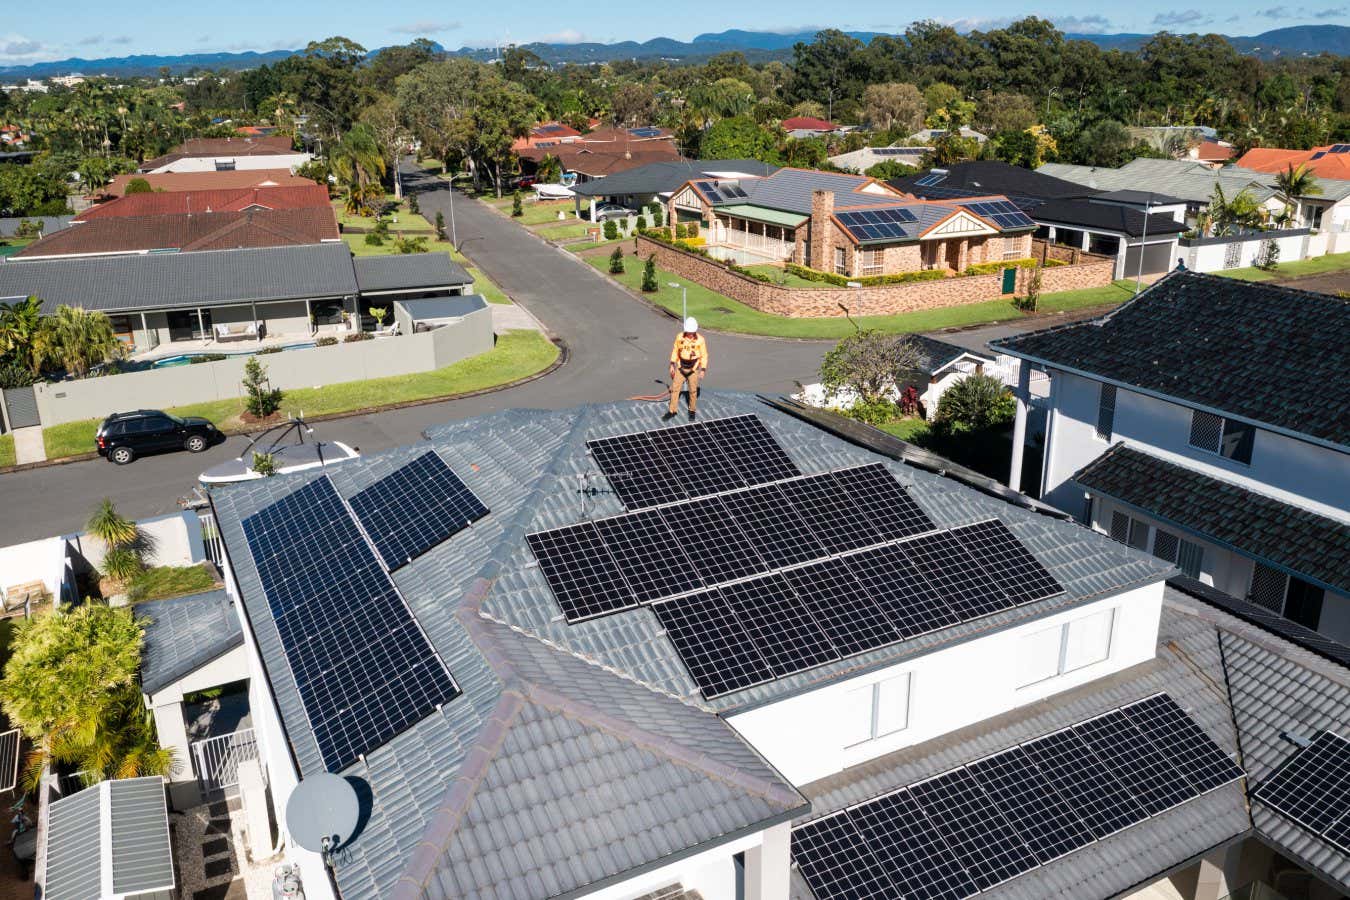
Un tercio de las casas en Australia ahora tiene paneles solares en la azotea
Zstockphotos/Istockphoto/Getty Images
Las redes eléctricas en todo el mundo están cada vez más amenazadas de los ataques cibernéticos debido a las vulnerabilidades de las instalaciones solares en el hogar.
A medida que los recursos energéticos distribuidos como la energía solar en la azotea se vuelven más frecuentes, las redes dependen cada vez más de los inversores inteligentes, que gestionan las conexiones con las redes de energía locales.
“Si bien estas tecnologías ofrecen muchos beneficios, también introducen nuevos desafíos operativos y de ciberseguridad”, dice Sid Chau en CSIRO, una agencia de investigación del gobierno australiano.
Los inversores inteligentes convierten la corriente continua producida por los paneles solares en la corriente alterna necesaria para alimentar los electrodomésticos. También optimizan el almacenamiento de energía y habilitan el monitoreo remoto a través de Internet.
Estas conexiones web significan que representan una amenaza no solo para los sistemas solares domésticos, sino también para la red de generación de energía más amplia, Chau y sus colegas advierten.
El equipo identificó múltiples formas en que los inversores inteligentes podrían ser pirateados, incluida la explotación de los defectos de seguridad en el hardware físico y el software de los inversores inteligentes. Los actores maliciosos podrían engañar a los usuarios para que otorguen permisos excesivos para aplicaciones conectadas al inversor o trabajen con fabricantes para incrustar el código malicioso en el hardware.
Chau y sus colegas solo modelaron la amenaza de los inversores en Australia, donde alrededor de un tercio de las casas tienen energía solar en la azotea. Pero la situación es similar para las redes eléctricas en partes del mundo donde los sistemas solares privados se están volviendo más comunes.
Si bien cualquier ataque requeriría una orquestación y planificación cuidadosa, los investigadores encontraron que, si las vulnerabilidades se alinean, relativamente pocos inversores solares inteligentes, necesitarían ser pirateados para causar interrupciones.
Una vez que el inversor inteligente se ha visto comprometido, los piratas informáticos pueden montar ataques coordinados en la red eléctrica más amplia, según los investigadores.
De particular preocupación son los ataques dirigidos al control de frecuencia de la red eléctrica. En Australia y Europa, la frecuencia de la red debe mantenerse cerca de 50 Hertz. Si bien existen mecanismos para proteger la red, cualquier desviación lejos de esto puede conducir a fallas en cascada del sistema de potencia.
Al agravar el riesgo, muchos inversores tienen una vida útil extremadamente larga, de más de 15 años, lo que significa que sus defensas de ciberseguridad pueden estar fácilmente desactualizadas.
Chau dice que las autoridades deben supervisar una mejor supervisión de los inversores privados para que puedan anularlos rápidamente si se detecta actividad sospechosa.
También dice que debe haber un apoyo a largo plazo para los propietarios y la verificación de cumplimiento para garantizar que los inversores inteligentes cumplan con los requisitos de ciberseguridad y mantenimiento.
Zubair Baig En la Universidad de Deakin en Melbourne, Australia, dice que la validación de seguridad de todos los inversores importados es imprescindible.
“Como estos dispositivos no se fabrican localmente, siempre existe la posibilidad de que se configuren los chips inversores y el firmware con malware que podría estar esperando un desencadenante para detonar y causar fluctuaciones actuales, daños permanentes en los equipos e interrupción de la red”, dice Baig.
Ernest foo En la Universidad de Griffith en Brisbane, Australia, dice que la infraestructura crítica es vulnerable al ciberataque debido a su diseño y componentes heredados.
“Con la ayuda de una mayor absorción de fotovoltaicos distribuidos y tal vez con el uso de aprendizaje automático y IA, el ciberataque es más probable de lo que se pensaba”, dice.
Temas: